

 ویژه




 محصولات
ارسال لاگ CDN آروانکلاد
با قابلیت ارسال لاگ آروانکلاد، لاگ درخواستهای وبسایت را بهشکل Near Real Time دریافت کنید و بهکمک تحلیل آنها، کنترل دقیقتری بر ترافیک و امنیت سرویس داشته باشید.
تحلیل دقیق درخواستها با قابلیت ارسال لاگ
قابلیت ارسال لاگ آروانکلاد به شما امکان میدهد لاگهای Access و WAF را بهشکل یکپارچه دریافت و بررسی کنید. بهکمک این قابلیت، شما اطلاعات دقیقی از رفتار کاربران، تنظیمات CDN و حملات امنیتی انجامشده روی وبسایت به دست میآورید. با تحلیل این دادهها میتوانید علاوهبر بهبود عملکرد و امنیت زیرساخت، تصمیمهای بهتری برای توسعهی محصول و بازاریابی کسبوکار خود بگیرید.
جمعآوری و یکپارچهسازی
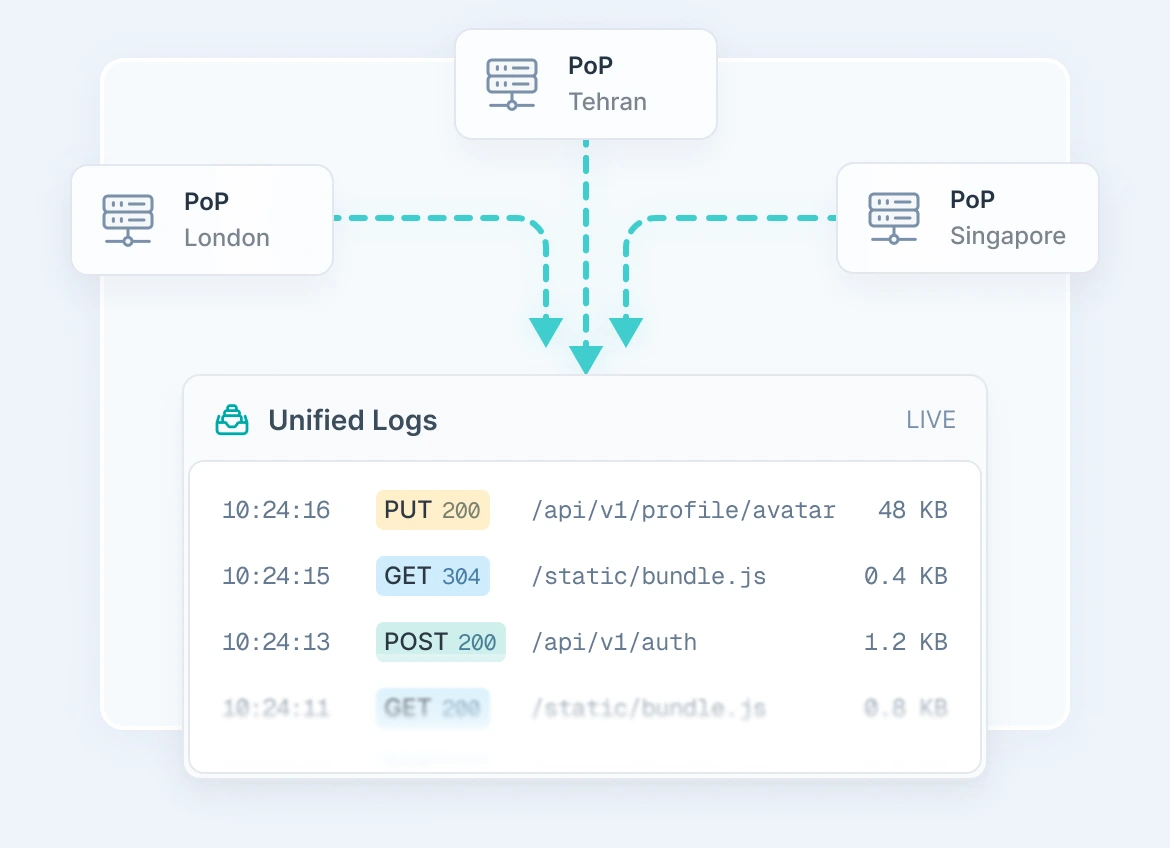
برای انجام این فرآیند، ابتدا لاگهای مربوط به درخواستها و پاسخهای وبسایت شما از سرورهای لبهی ابر آروان در سراسر جهان جمعآوری و یکپارچه میشود. این تجمیع دادهها از پاپسایتهای مختلف، دیدی جامع از ترافیک ورودی و پراکندگی جغرافیایی کاربران به شما میدهد. با این کار، تمام رخدادهای شبکه بدون نیاز به رهگیری پراکنده، در یک خروجی متمرکز برای تحلیل آماده میشوند.
-
 تجمیع دادهها از تمام پاپسایتها
-
نمایش دقیق پراکندگی جغرافیایی کاربران
-
آمادهسازی لاگها برای تحلیل متمرکز
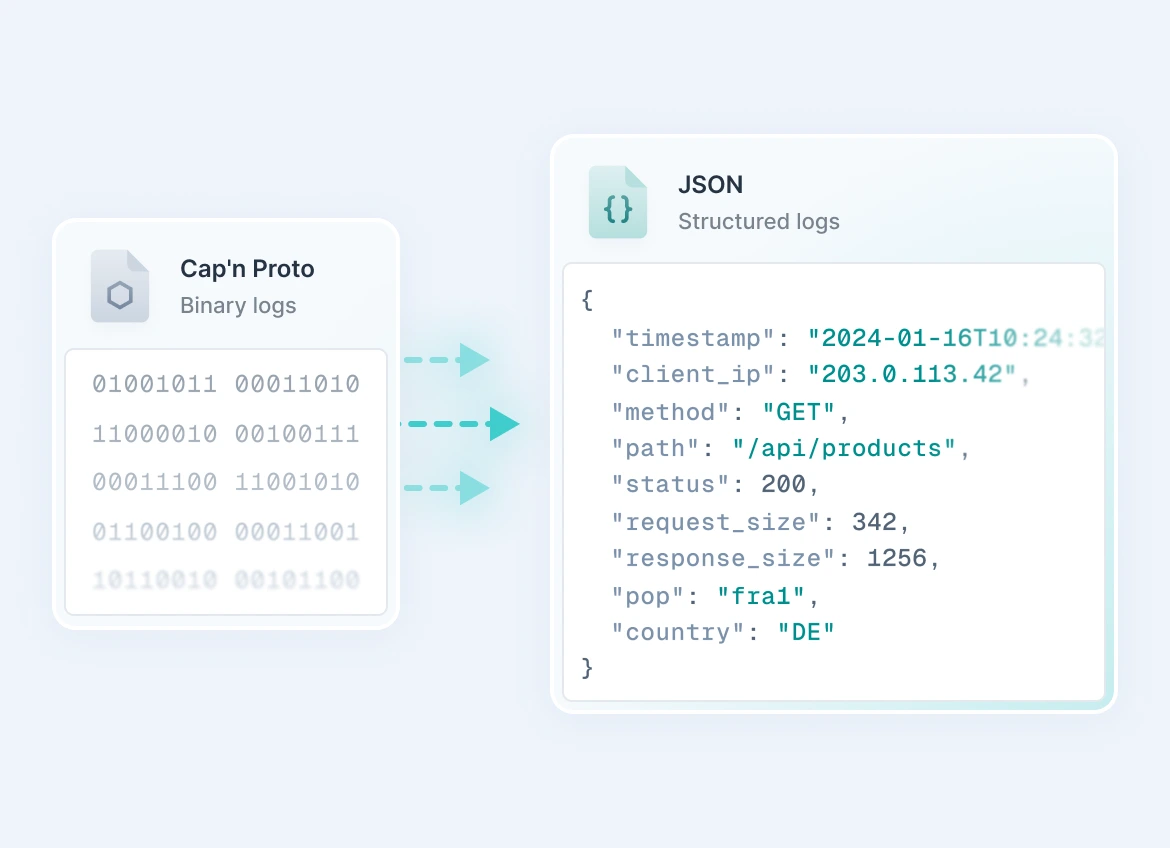
تبدیل به فرمت JSON
این لاگها در حالت معمول، شکلی دودویی به نام Cap'n Proto دارند تا انتقال و نگهداری آنها بهراحتی انجام شود. شما خروجی لاگها را مستقیم با فرمت استاندارد JSON و در ساختار آمادهی تحلیل تحویل میگیرید. این خروجی استاندارد کمک میکند تا بدون نیاز به توسعهی Parser اختصاصی، لاگها را به ابزارهای مانیتورینگ و SIEM خود متصل کنید.
-
یکپارچگی سریع با سیستمهای مانیتورینگ
-
جلوگیری از توسعهی Parser اختصاصی
-
ارائهی دادهها در ساختار استاندارد جهانی
ارسال برای کاربر
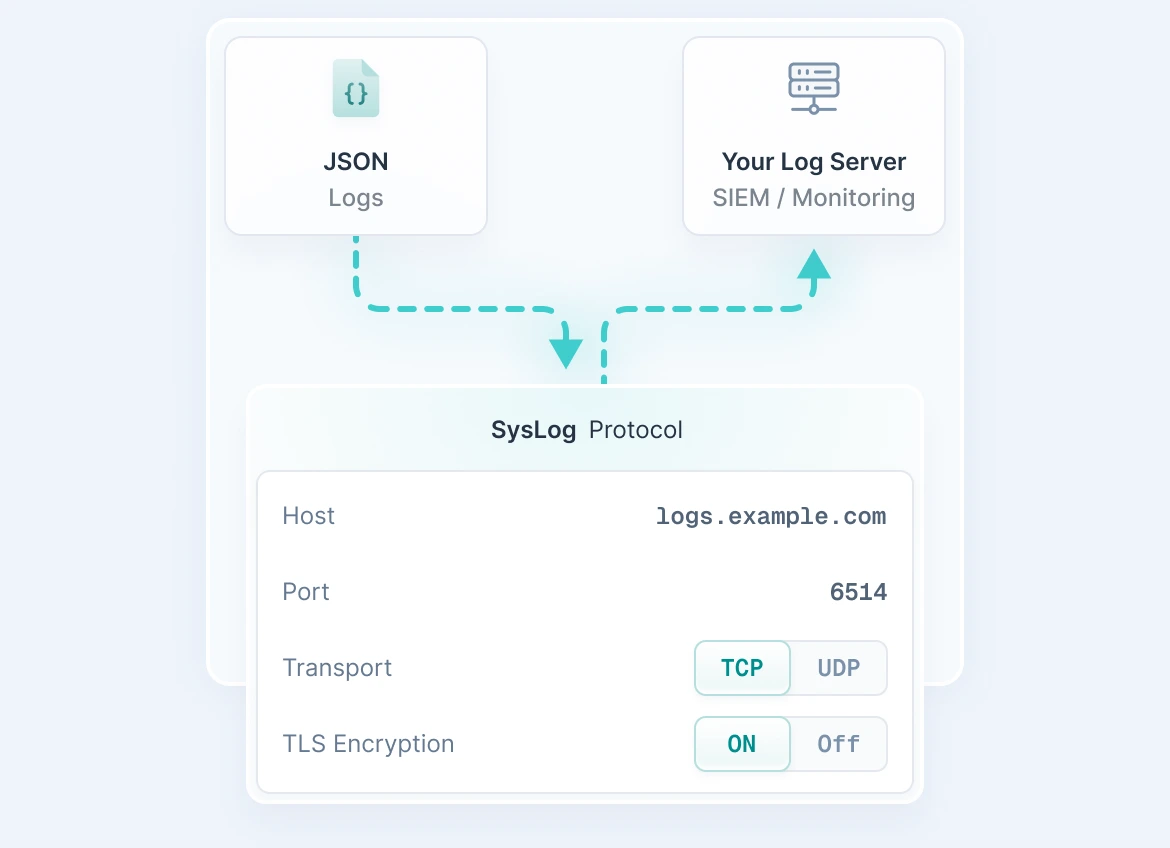
در ادامه، فایلهای JSON با استفاده از پروتکل SysLog برای سرور دریافت لاگ شما ارسال میشود. قابلیت ارسال لاگ آروانکلاد برای افزایش امنیت، از رمزگذاری TLS نیز پشتیبانی میکند. شما میتوانید براساس معماری شبکهی خود، از پروتکل TCP برای تحویل مطمئن داده یا از UDP برای انتقال سریعتر بهره ببرید. فعالسازی TLS امنیت دادههای حساس وبسایت را در تمام مسیر انتقال تا سرور مقصد حفظ میکند.
-
پشتیبانی از پروتکل استاندارد SysLog
-
انتخاب بین TCP و UDP براساس معماری شبکه
-
حفظ محرمانگی اطلاعات در مسیر انتقال با TLS
طیف وسیعی از امکانات کاربردی
تحلیل درخواستهای دسترسی
با پایش دادههای ورودی، رفتار کاربران و الگوهای ترافیکی وبسایت را بهدقت بررسی و مسیرهای دسترسی را بهینهسازی کنید.
بررسی رخدادهای WAF
لاگ درخواستهای مسدودشده را رهگیری کنید تا تهدیدهای امنیتی و حملات سایبری به زیرساخت را سریعتر تشخیص دهید.
انتقال امن با TLS
دادههای خود را هنگام انتقال از سرورهای لبهی آروانکلاد به سرور مقصد، با استفاده از پروتکل TLS رمزنگاری کنید.
پشتیبانی از پروتکلهای TCP و UDP
بسته به اولویت سرعت یا اطمینان از تحویل دادهها، پروتکل شبکهی متناسب با معماری مانیتورینگ خود را انتخاب کنید.
یکپارچگی با فرمت استاندارد JSON
با دریافت خودکار لاگها در ساختار JSON، دادهها را بدون نیاز به پردازش اضافه در سیستمهای مدیریت لاگ ادغام کنید.
دریافت Near Real Time دادهها
با انتقال پیوستهی لاگها، وضعیت ترافیک و رخدادهای امنیتی را در لحظه پایش کنید و زمان واکنش به اختلالها را کاهش دهید.
این قابلیت به شما امکان میدهد لاگ درخواستهای وبسایت (Access Logs) و رخدادهای امنیتی (WAF) را بهشکل Near Real Time روی سرور خود دریافت و در ابزارهای مانیتورینگ اختصاصیتان تحلیل کنید.
با دریافت پیوسته و یکپارچهی لاگهای WAF، میتوانید درخواستهای مخرب و مسدودشده را رهگیری کنید و پیش از بروز اختلال در سرویس، الگوهای حمله را در لحظه تشخیص دهید.
شما میتوانید پروتکل انتقال را بر اساس معماری شبکهی خود انتخاب کنید. اگر تحویل مطمئن تمام دادهها برایتان در اولویت است، تنظیمات را روی TCP قرار دهید. اگر سرعت انتقال دادهها اولویت بالاتری دارد، از پروتکل UDP استفاده کنید.
شما میتوانید انتقال لاگها را بر بستر امن TLS انجام دهید. فعالسازی این رمزنگاری، محرمانگی اطلاعات حساس وبسایت را در تمام مسیر انتقال از سرورهای لبهی آروانکلاد تا سرور مقصد ممکن میکند.
فرآیند پردازش و انتقال دادهها بهشکل Near Real Time انجام میشود. این انتقال پیوسته به شما کمک میکند وضعیت ترافیک و تهدیدهای امنیتی شبکه را در لحظه پایش کنید و زمان واکنش به اختلالها را کاهش دهید.